На облачном сервере Hetzner трафик можно фильтровать в двух местах: в Hetzner Cloud Firewall, который работает в сети провайдера ещё до сервера, и внутри системы — через ufw (надстройку над iptables/nftables в Ubuntu и Debian). Частый вопрос: какой из них нужен? Короткий ответ: Cloud Firewall — как внешний периметр для всех серверов проекта, ufw — как второй рубеж и для того, что Cloud Firewall не умеет. Ниже — чем они отличаются по документации, где каждый ломается и как настроить их вместе, включая ловушку с Docker.
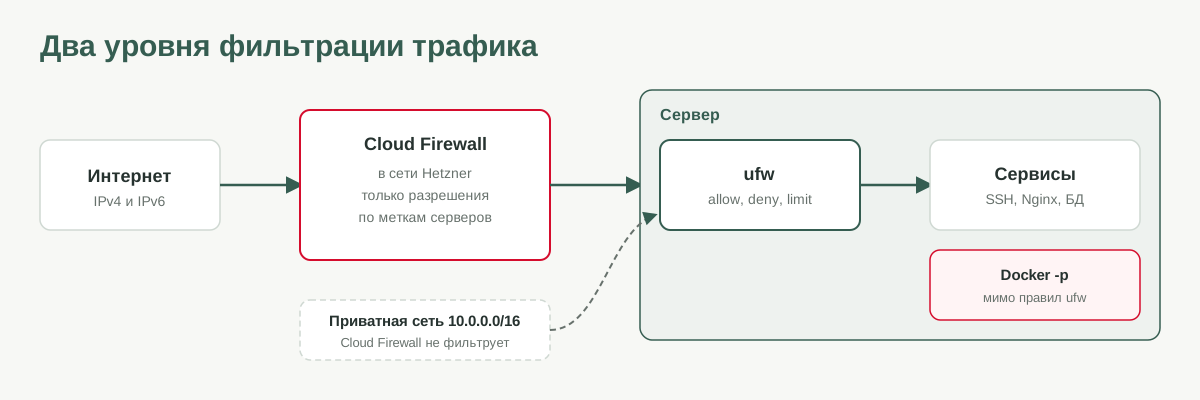
Коротко: в чём разница
| Hetzner Cloud Firewall | ufw на сервере | |
|---|---|---|
| Где работает | В сети Hetzner, до сетевого интерфейса сервера | В ядре самого сервера (netfilter) |
| Состояния соединений | Stateful: ответы на исходящие запросы пропускаются автоматически | Stateful |
| Запрещающие правила | Нет, только разрешающие; всё остальное отбрасывается | Есть allow, deny, reject, limit |
| Порядок правил | Не важен | Важен: первое совпадение |
| Приватные сети Hetzner | Не фильтрует | Фильтрует, если задать правила для интерфейса |
| Docker с опубликованными портами | Работает как обычно: пакет отсекается до сервера | Обходится: Docker ставит свои правила раньше ufw |
| Управление сразу многими серверами | Да, через label selector | На каждом сервере отдельно (или через Ansible/cloud-init) |
| Нагрузка на сервер | Нет | Минимальная |
| Если ошибся | Правило правится в консоли или через API, сервер не нужен | Можно потерять SSH; вход через веб-консоль или Rescue |
| Стоимость | Бесплатно | Бесплатно |
Как работает Cloud Firewall
Основные правила поведения описаны в FAQ по Cloud Firewalls:
- По умолчанию. Новые входящие соединения отбрасываются, если их не разрешает правило. Исходящие разрешены, пока нет ни одного исходящего правила; как только вы добавили хотя бы одно, всё остальное исходящее тоже запрещается. Установленные соединения (ESTABLISHED, RELATED) пропускаются в обе стороны.
- Только разрешения. Запретить конкретный адрес нельзя — можно только не разрешать его. Порядок правил не имеет значения, а правила всех файрволов, применённых к серверу, суммируются.
- Протоколы. Фильтруются TCP, UDP, ICMP, ESP и GRE. Другие протоколы (например, IPIP) при подключённом файрволе отбрасываются; GRE поддерживается только поверх IPv4.
- Что не фильтруется. ARP, DHCP, часть ICMPv6 (NDP), обращения к серверу метаданных, к DNS-резолверам Hetzner и трафик Rescue System. Приватные сети (Networks) Cloud Firewall не фильтрует.
- Изменения применяются к новым соединениям. Уже установленная SSH-сессия после удаления правила не оборвётся — это удобно для отладки, но вводит в заблуждение: проверяйте новое подключение.
- Лимиты (обзор): до 5 файрволов на сервер, до 50 файрволов во всех проектах, до 500 эффективных правил на файрвол, до 80 000 одновременных соединений и 10 000 новых соединений в секунду на сервер. Отдельно Cloud Firewall не оплачивается.
- Балансировщики Cloud Firewall пока не поддерживает.
Главное преимущество — label selector: файрвол применяется ко всем серверам с меткой, в том числе к новым. Создали сервер с меткой role=web — правила для веб-серверов действуют с первой секунды, ещё до того, как cloud-init настроит систему.
Как работает ufw
ufw (Uncomplicated Firewall) — интерфейс к netfilter в Ubuntu и Debian. Он stateful, поддерживает запрещающие правила, ограничение частоты подключений (limit), правила для конкретных интерфейсов и подсетей, журналирование. Работает на любом сервере, у любого провайдера, — после переезда с Hetzner правила ufw переедут вместе с сервером.
Слабые места: правила нужно поддерживать на каждом сервере, ошибка может закрыть SSH, а Docker обходит ufw (об этом ниже). И ufw фильтрует пакеты, которые уже дошли до сервера: от объёмной атаки он не спасёт, но и Cloud Firewall от неё не защищает — для этого у Hetzner есть отдельная защита от DDoS.
Рекомендуемая схема
- Cloud Firewall на все серверы проекта по меткам: открыто только то, что должно быть доступно из интернета (80, 443, SSH с ваших адресов, ICMP для диагностики).
- ufw на каждом сервере: та же политика «запрещено всё, кроме нужного» плюс правила для приватной сети, которую Cloud Firewall не видит.
- Docker: публикуйте порты только на 127.0.0.1 или приватный адрес и отдавайте наружу через обратный прокси; либо фильтруйте в цепочке
DOCKER-USER.
Дублирование правил здесь не избыточность: если кто-то по ошибке откроет порт в одном месте, второе его удержит.
Настройка Cloud Firewall через hcloud
В консоли это делается в разделе Firewalls проекта; ниже то же самое через hcloud CLI — удобно для повторения в других проектах.
hcloud firewall create --name web --label role=web

# SSH только с вашего адреса (замените на свой)
hcloud firewall add-rule web --direction in --protocol tcp --port 22 \
  --source-ips 203.0.113.10/32 --description "ssh office"

# HTTP и HTTPS для всех, IPv4 и IPv6
hcloud firewall add-rule web --direction in --protocol tcp --port 80 \
  --source-ips 0.0.0.0/0 --source-ips ::/0
hcloud firewall add-rule web --direction in --protocol tcp --port 443 \
  --source-ips 0.0.0.0/0 --source-ips ::/0

# ICMP: ping и диагностика сети
hcloud firewall add-rule web --direction in --protocol icmp \
  --source-ips 0.0.0.0/0 --source-ips ::/0

# применить ко всем серверам с меткой role=web
hcloud firewall apply-to-resource web --type label_selector --label-selector role=web
hcloud server add-label web-1 role=web

hcloud firewall describe web
Hetzner советует не блокировать ICMP echo: выигрыш в безопасности небольшой, а диагностика сети усложняется. Если нужно описать правила одним файлом, используйте hcloud firewall replace-rules web --rules-file rules.json — формат файла совпадает с полем rules в API:
[
  {"direction": "in", "protocol": "tcp", "port": "22",  "source_ips": ["203.0.113.10/32"], "description": "ssh office"},
  {"direction": "in", "protocol": "tcp", "port": "80",  "source_ips": ["0.0.0.0/0", "::/0"]},
  {"direction": "in", "protocol": "tcp", "port": "443", "source_ips": ["0.0.0.0/0", "::/0"]},
  {"direction": "in", "protocol": "icmp",               "source_ips": ["0.0.0.0/0", "::/0"]}
]
В Terraform тот же файрвол описывается ресурсом hcloud_firewall с блоками rule и apply_to — пример в статье Terraform и Hetzner Cloud.
Настройка ufw
Порядок важен: сначала разрешите SSH, потом включайте файрвол. Не закрывайте текущую сессию, пока не проверите вход в новой.
apt install -y ufw
ufw default deny incoming
ufw default allow outgoing

ufw limit 22/tcp comment "ssh"           # не больше 6 подключений за 30 секунд с одного адреса
ufw allow 80/tcp
ufw allow 443/tcp

# приватная сеть Hetzner: интерфейс обычно ens10 или enp7s0, проверьте командой ip -br a
ufw allow in on enp7s0 from 10.0.0.0/16 to any port 5432 proto tcp comment "postgres from private net"

ufw enable
ufw status verbose
ufw status numbered                      # номера правил для удаления: ufw delete N
Если SSH должен быть доступен только из офиса, замените правило на ufw allow from 203.0.113.10 to any port 22 proto tcp. IPv6 в ufw включён по умолчанию (IPV6=yes в /etc/default/ufw), и правила без указания адреса применяются к обоим протоколам.
Docker и ufw: почему порт открыт, хотя ufw его запрещает
Документация Docker прямо называет Docker и ufw несовместимыми: при публикации порта (-p 8080:80 или ports: в compose) пакеты к контейнеру маршрутизируются раньше, чем до них доходят правила ufw, и фактически обходят его (Packet filtering and firewalls). Проверить легко: ufw status не показывает порт 8080, а снаружи он открыт.
Варианты решения, от простого к сложному:
- Cloud Firewall. Он фильтрует до сервера, поэтому Docker на него не влияет. Если порт 8080 не разрешён в Cloud Firewall, снаружи он недоступен. Это самый простой способ закрыть случайно опубликованные порты на серверах Hetzner.
- Публикация только на локальный адрес. Отдавайте сервис наружу через Nginx или Caddy, а контейнер слушайте на 127.0.0.1:
services: app: image: ghcr.io/example/app:1.0 ports: - "127.0.0.1:8080:80" # доступен только с самого сервера - Цепочка DOCKER-USER. Правила в ней Docker не перезаписывает, и они проверяются раньше его собственных. Например, запретить доступ к опубликованным портам с внешнего интерфейса всем, кроме одного адреса:
Такие правила не сохраняются после перезагрузки сами по себе — добавьте их вiptables -I DOCKER-USER -i eth0 ! -s 203.0.113.10 -j DROP/etc/ufw/after.rulesили в unit systemd.
Выделенные серверы: Robot Firewall — другой продукт
Cloud Firewall работает только для облачных серверов. Для выделенных серверов в Robot есть свой файрвол, и он устроен иначе (документация Robot Firewall):
- он stateless: не отслеживает соединения, поэтому нужно правило, разрешающее TCP-пакеты с флагом ACK на порты 32768–65535 — иначе ответы на исходящие соединения сервера не дойдут;
- до 10 правил на направление, проверяются сверху вниз до первого совпадения, всё остальное отбрасывается;
- по умолчанию фильтрует только IPv4; фильтр IPv6 включается отдельно, ICMPv6 всегда разрешён;
- действует на порту коммутатора и затрагивает трафик vSwitch — правила для внутренней сети задайте до включения.
Из-за этих ограничений на выделенных серверах ufw или nftables обычно становятся основным файрволом, а Robot Firewall — грубым внешним фильтром.
Как проверить, что всё закрыто
Проверяйте снаружи, с другого сервера или компьютера, а не с самого сервера:
# на сервере: что вообще слушает порты
ss -tulpn

# снаружи: какие порты реально доступны
nmap -Pn -p 1-65535 --min-rate 1000 IP_СЕРВЕРА
nmap -6 -Pn -p 22,80,443,5432 IPV6_СЕРВЕРА
Каждый открытый порт в выводе nmap должен быть осознанным. Отдельно проверьте IPv6: правило, добавленное только для IPv4, оставляет сервис открытым по IPv6.
Если закрыли себе доступ
- Ошибка в Cloud Firewall. Исправьте правило в консоли или через
hcloud firewall add-ruleлибо временно отвяжите файрвол:hcloud firewall remove-from-resource web --type server --server web-1. - Ошибка в ufw. Войдите через веб-консоль сервера в Hetzner Console и выполните
ufw disableили удалите правило. Если пароля для консоли нет, загрузите Rescue System (hcloud server enable-rescue web-1и перезагрузка), смонтируйте диск и поправьте/etc/ufw/ufw.conf(ENABLED=no).
Частые вопросы
Нужен ли ufw, если включён Hetzner Cloud Firewall?
Желательно. Cloud Firewall не фильтрует приватные сети и не умеет запрещающих правил, а ufw защитит сервер, если файрвол в консоли случайно отвяжут или откроют лишний порт. Правила в обоих местах можно держать одинаковыми.
Почему порт контейнера Docker открыт, хотя ufw его запрещает?
Docker добавляет правила netfilter, через которые пакеты к опубликованным портам проходят раньше правил ufw. Закройте порт в Cloud Firewall, публикуйте его только на 127.0.0.1 или используйте цепочку DOCKER-USER.
Фильтрует ли Cloud Firewall трафик внутри приватной сети?
Нет. По документации Hetzner приватные сети Cloud Firewall не фильтрует. Ограничивайте доступ между серверами в приватной сети средствами ОС, например правилами ufw для интерфейса приватной сети.
Можно ли заблокировать конкретный IP в Cloud Firewall?
Нет, Cloud Firewall поддерживает только разрешающие правила. Чтобы заблокировать адрес, используйте ufw (ufw insert 1 deny from 198.51.100.7) или fail2ban на сервере.
Сколько стоит Cloud Firewall?
Ничего: Hetzner не берёт плату за Cloud Firewalls. Ограничения — до 5 файрволов на сервер и до 500 эффективных правил на файрвол.