Эта инструкция — для тех, у кого в Hetzner Cloud работают один или несколько облачных серверов и кто решил перенести их в Timeweb Cloud. Общий план переезда с любого хостинга (инвентаризация, TTL, копирование, переключение) описан в статье Перенос сервера с Hetzner на другой хостинг. Здесь — то, что касается именно этой пары: как выгрузить описание инфраструктуры из Hetzner через hcloud, как создать аналог в Timeweb Cloud через консольную утилиту twc, что делать с файрволом, дисками, DNS и снимками и как ничего не оставить оплачиваемым в старом аккаунте.
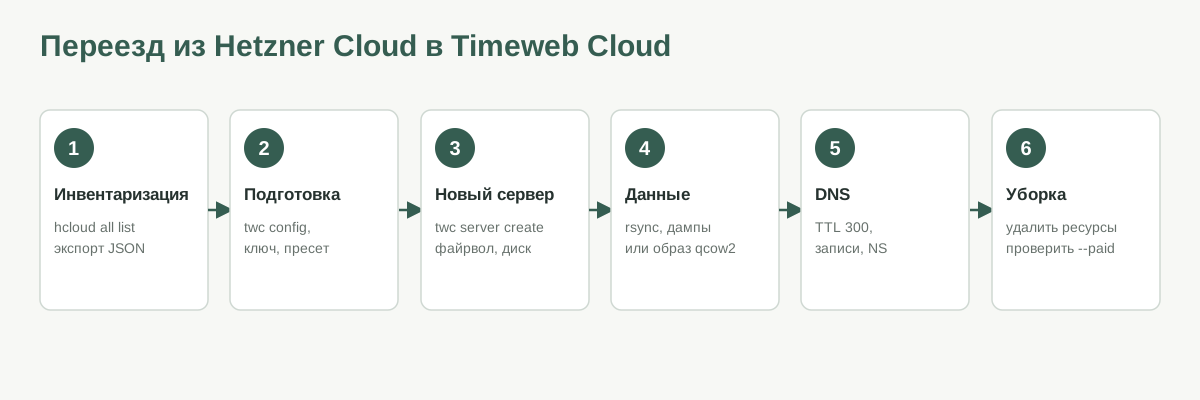
Почему переезжают и что учесть в 2026 году
Причины у всех разные, но для пользователей из России набор повторяется:
- Договор и оплата. В декабре 2023 года Hetzner уведомил клиентов, что больше не может заключать договоры с клиентами с российскими почтовыми адресами; изменение вступило в силу 31 января 2024 года (текст письма приводили LowEndBox и Хабр). Рублёвой оплаты и карт «Мир» у Hetzner нет — подробности в статье Как оплатить Hetzner.
- Регулирование в России. С 1 февраля 2024 года хостинг-провайдерам, не включённым в реестр Роскомнадзора, запрещено оказывать услуги хостинга на территории России (ТАСС). Hetzner в реестре нет; в ноябре 2024 года РКН ограничил доступ к сайтам ряда зарубежных хостеров, включая Hetzner (CNews), а в апреле 2025 года предупредил о возможных ограничениях работы таких провайдеров и рекомендовал размещаться у компаний из реестра (РБК).
- Доступность из российских сетей. Пользователи сообщают, что соединения с адресами Hetzner из России бывают нестабильными: часть подключений проходит, часть зависает до таймаута (разбор на Хабре, ноябрь 2026). Для сайта с российской аудиторией это прямые потери.
- Цены. В 2026 году Hetzner дважды поднимал цены на облачные тарифы — см. Подорожание Hetzner Cloud в 2026 году.
Timeweb Cloud принимает оплату в рублях, входит в число российских провайдеров и имеет площадки как в России, так и в Европе, поэтому для многих это прямая замена. Сравнение с другими вариантами — в обзоре Аналоги Hetzner.
Что чему соответствует
Названия сущностей у провайдеров разные, но почти у всего, что есть в Hetzner Cloud, есть аналог.
| Hetzner Cloud | Timeweb Cloud | Комментарий |
|---|---|---|
| Server (типы CX, CPX, CAX, CCX) | Облачный сервер: готовый пресет или произвольная конфигурация | twc server list-presets, либо --cpu/--ram/--disk |
| Локации fsn1, nbg1 (Германия), hel1 (Финляндия) | de-1 (Франкфурт), nl-1 (Амстердам), pl-1 (Гданьск), ru-1…ru-5, kz-1 | Для европейской аудитории ближе всего de-1, для российской — ru-1 (Санкт-Петербург) или ru-3 (Москва) |
| Cloud Firewall | Группы правил Firewall | twc firewall; правило «по умолчанию» у группы — DROP |
| Networks (приватные сети) | VPC | twc vpc create --region … |
| Volumes | Дополнительные диски сервера, сетевые диски | twc server disk add |
| Snapshots, Backups | Образы, резервные копии дисков | Снимки Hetzner не скачиваются — см. раздел про образы |
| Primary IP, Floating IP | IP-адреса сервера, плавающие IP | Адреса Hetzner перенести нельзя, будут новые |
| Load Balancer | Балансировщик | twc balancer |
| DNS-зоны (в консоли Hetzner) | Домены и DNS-записи | twc domain |
| Object Storage | S3-хранилище | twc storage |
| hcloud CLI, Terraform hetznercloud/hcloud | twc CLI, Terraform timeweb-cloud/timeweb-cloud | Оба провайдера Terraform опубликованы в реестре |
Шаг 1. Инвентаризация в Hetzner через hcloud
Если hcloud ещё не установлен, поставьте его по инструкции hcloud CLI: установка и команды и создайте контекст с токеном проекта (токен на чтение для инвентаризации достаточен). Сначала посмотрите всё, за что вы платите:
hcloud context create old-project      # токен из Security → API tokens
hcloud all list --paid                 # все платные ресурсы проекта
hcloud server list -o columns=id,name,type,location,ipv4,ipv6,private_net,volumes
hcloud volume list
hcloud primary-ip list
hcloud firewall list
hcloud zone list
Сохраните подробности в файлы — они понадобятся при создании новой инфраструктуры и как журнал на случай отката:
mkdir -p hetzner-export && cd hetzner-export
hcloud server describe web-1 -o json   > server-web-1.json
hcloud firewall describe web -o json   > firewall-web.json
hcloud zone export-zonefile example.ru > example.ru.zone
hcloud all list -o json                > all.json
Из server-web-1.json возьмите тип сервера (сколько vCPU, RAM и диска реально нужно), список томов и приватных адресов. На самом сервере соберите то, чего API не знает: запущенные сервисы, открытые порты, cron, размер данных.
ssh root@IP_HETZNER 'ss -tulpn; systemctl list-units --type=service --state=running; df -h; du -sh /var/www /var/lib/postgresql /var/lib/mysql /var/lib/docker 2>/dev/null'Шаг 2. Подготовка Timeweb Cloud и twc
Консольная утилита Timeweb Cloud называется twc и ставится из PyPI. Токен создаётся в панели в разделе API-ключей.
pipx install twc-cli        # или: pip install twc-cli
twc config                  # вставьте токен
twc whoami                  # проверка: должен вывести логин аккаунта
Загрузите SSH-ключ и посмотрите, какие конфигурации и образы доступны в нужной локации:
twc ssh-key new ~/.ssh/id_ed25519.pub --name laptop --default
twc server list-presets -f location:de-1
twc server list-presets -f location:ru-1,disk_type:nvme
twc server list-os-images
Пресет определяет и локацию сервера. Подбирайте его по фактическому потреблению старого сервера (среднее и пиковое использование CPU и памяти, занятый диск с запасом), а не по названию тарифа. Если подходящего пресета нет, можно задать конфигурацию явно через --cpu, --ram и --disk.
Шаг 3. Перенесите правила файрвола
Откройте firewall-web.json и выпишите входящие правила. Например, если в Hetzner были открыты SSH для офиса, HTTP/HTTPS для всех и ping, в Timeweb Cloud то же самое делается группой правил:
# новая группа с политикой DROP и правилами для веба
twc firewall rule create 80/TCP 443/TCP ICMP --make-group --group-name web --group-policy DROP

twc firewall group list                     # узнайте UUID группы
# SSH только с адреса офиса
twc firewall rule create 22/TCP --group GROUP_UUID --cidr 203.0.113.10/32
Группу привязывают к серверу после его создания (шаг 4): twc firewall link server SERVER_ID GROUP_UUID. Как бы вы ни настроили внешний файрвол, держите и локальный: ufw или nftables на самом сервере. Чем отличаются эти уровни и почему Docker обходит ufw, разобрано в статье Hetzner Cloud Firewall или ufw.
Шаг 4. Создайте сервер
Если в Hetzner сервер создавался с cloud-init (поле user data), используйте тот же файл: он одинаково понимается обоими провайдерами, если в нём нет привязок к Hetzner. Минимальный пример cloud-init.yaml:
#cloud-config
package_update: true
packages: [rsync, ufw, fail2ban]
users:
  - name: deploy
    groups: sudo
    shell: /bin/bash
    sudo: "ALL=(ALL) NOPASSWD:ALL"
    ssh_authorized_keys:
      - ssh-ed25519 AAAA... laptop
Создание сервера во Франкфурте с этим файлом и ключом:
twc server create \
  --name web-1 \
  --image ubuntu-24.04 \
  --preset-id PRESET_ID \
  --region de-1 \
  --ssh-key laptop \
  --user-data cloud-init.yaml \
  --disable-ssh-password-auth

twc server list                          # ID и IP нового сервера
twc firewall link server SERVER_ID GROUP_UUID
Если в Hetzner у сервера были тома, добавьте диск нужного размера: twc server disk add SERVER_ID --size 100G, затем разметьте и смонтируйте его внутри системы. Если серверов несколько и они общались по приватной сети Hetzner, создайте VPC (twc vpc create --name app --region de-1) и подключите к ней серверы при создании через --network-id.
Установите на новый сервер те же версии ПО, что и на старом. Базовую защиту (пользователь, ключи, запрет пароля, автообновления) настройте по шагам из статьи Первый сервер в Hetzner Cloud — команды внутри Ubuntu те же.
Шаг 5. Перенос данных
Надёжнее всего переносить файлы и дампы, а не целый диск: новая система чистая, а данные проверяются по частям. Копируйте напрямую с сервера на сервер. Чтобы новый сервер мог читать старый, добавьте его публичный ключ в authorized_keys на старом сервере (или используйте проброс агента ssh -A).
# с нового сервера: пробный прогон, затем копирование
rsync -aHAX --numeric-ids --dry-run root@IP_HETZNER:/var/www/ /var/www/
rsync -aHAX --numeric-ids --info=progress2 root@IP_HETZNER:/var/www/ /var/www/
Базы данных переносите дампом, а для финальной синхронизации остановите запись на старом сервере:
# PostgreSQL
ssh root@IP_HETZNER "sudo -u postgres pg_dump -Fc appdb" > appdb.dump
sudo -u postgres createdb appdb
sudo -u postgres pg_restore -d appdb --no-owner appdb.dump

# MySQL / MariaDB
ssh root@IP_HETZNER "mysqldump --single-transaction --routines --triggers appdb" | mysql appdb
Контейнеры Docker переносятся вместе с docker-compose.yml, файлами .env и томами (каталог томов, обычно /var/lib/docker/volumes, копируйте при остановленных контейнерах). Подробно эти этапы с проверками и планом отката расписаны в статье Перенос сервера с Hetzner.
Вариант: перенос диска целиком как образа
Снимки (snapshots) и резервные копии Hetzner Cloud нельзя скачать или передать другому провайдеру. Зато Timeweb Cloud умеет создавать сервер из загруженного образа: по документации поддерживаются iso, vmdk, vhd, vhdx, vdi, raw, img и qcow2 (Образы сервера), а twc image upload загружает образ по прямой HTTP(S)-ссылке. Схема такая:
- Подключите к серверу Hetzner том (Volume) размером не меньше занятого места на диске.
- Загрузите сервер в Rescue System, чтобы диск не менялся во время копирования:
hcloud server enable-rescue web-1 --ssh-key laptop hcloud server reboot web-1 - В Rescue смонтируйте том и снимите образ диска в сжатом qcow2:
apt-get update && apt-get install -y qemu-utils mkdir -p /mnt/vol && mount /dev/disk/by-id/scsi-0HC_Volume_* /mnt/vol qemu-img convert -p -c -O qcow2 /dev/sda /mnt/vol/web-1.qcow2 - Разместите файл там, откуда его можно скачать по прямой ссылке (например, в S3-хранилище со временной ссылкой), и загрузите образ в нужную локацию:
twc image upload --name web-1-from-hetzner --region de-1 https://ССЫЛКА/web-1.qcow2 twc image list - Создайте сервер из образа:
twc server create --name web-1 --image IMAGE_UUID --preset-id PRESET_ID --region de-1. Образы привязаны к локации.
У этого пути есть цена. Внутри образа остаются настройки под Hetzner: сетевой конфиг (в Hetzner Cloud шлюз IPv4 — 172.31.1.1), данные cloud-init с источником Hetzner, ключи хоста SSH. Перед снятием образа выполните на старом сервере cloud-init clean и убедитесь, что сеть настраивается через DHCP или cloud-init, иначе новый сервер может не выйти в сеть. Требования Timeweb к образам (cloud-init, драйверы virtio) описаны в статье Подготовка образа для создания облачного сервера. Если на сервере одно-два приложения, перенос файлами почти всегда быстрее и предсказуемее.
Шаг 6. DNS: снижение TTL и перенос зоны
За сутки до переключения уменьшите TTL записей, которые будут меняться. Если зона обслуживается в DNS Hetzner, это делается через hcloud:
hcloud zone rrset list example.ru
hcloud zone rrset change-ttl --ttl 300 example.ru @ A
hcloud zone rrset change-ttl --ttl 300 example.ru www A
Если аккаунт Hetzner вы собираетесь закрывать, перенесите и саму зону. Экспортированный на шаге 1 файл example.ru.zone — список всех записей. Добавьте домен в Timeweb Cloud и создайте записи:
twc domain add example.ru
twc domain record add example.ru --type A   --value НОВЫЙ_IP --ttl 300
twc domain record add example.ru --type MX  --value mx.example.ru --prio 10
twc domain record add example.ru --type TXT --value "v=spf1 ip4:НОВЫЙ_IP -all"
twc domain record list example.ru
Сверьте списки записей построчно (особенно MX, TXT с SPF/DKIM, CNAME сторонних сервисов) и только потом меняйте NS-серверы у регистратора домена. Обратную запись (PTR) для нового IP задайте в панели Timeweb Cloud.
Шаг 7. Переключение и проверка
- Проверьте сайт на новом сервере до смены DNS, подставив адрес в
/etc/hostsна своём компьютере или черезcurl --resolve example.ru:443:НОВЫЙ_IP https://example.ru/. - Остановите запись на старом сервере (режим обслуживания, остановка воркеров), выполните финальный rsync и свежий дамп базы.
- Поменяйте A/AAAA-записи на новый адрес. Следите за логами обоих серверов, пока трафик не перейдёт полностью.
- Выпустите сертификаты на новом сервере (
certbotили встроенный механизм веб-сервера) и проверьте автопродление. - Настройте резервные копии на новом месте и проверьте восстановление из них.
Шаг 8. Удалите ресурсы в Hetzner
Hetzner Cloud тарифицирует ресурсы почасово с месячным потолком, и платят не только за серверы: выключенный сервер, тома, снимки, Primary IP и Floating IP тоже стоят денег. Через несколько дней стабильной работы на новом месте:
hcloud all list --paid                       # что ещё оплачивается
hcloud server create-image --type snapshot --description "final" web-1   # по желанию: финальный снимок
hcloud server delete web-1
hcloud volume delete data-1
hcloud primary-ip list                       # адреса с auto_delete=false остаются после удаления сервера
hcloud all list --paid                       # повторная проверка: список должен быть пустым
Финальный снимок тоже оплачивается; удалите его, когда убедитесь, что он не нужен (hcloud image list -t snapshot, затем hcloud image delete ID). Данные из Storage Box заберите заранее — см. Hetzner Storage Box.
Если инфраструктура описана в Terraform
Если серверы Hetzner создавались через Terraform (Terraform и Hetzner Cloud), новую инфраструктуру удобно описать так же: у Timeweb Cloud есть провайдер timeweb-cloud/timeweb-cloud в реестре Terraform (версия 1.8.4 выпущена в октябре 2026 года). Ресурсы называются по-другому, поэтому конфигурацию придётся переписать, но структура проекта (переменные, модули, хранение состояния) сохраняется. Старую конфигурацию Hetzner не удаляйте до конца переезда: terraform destroy в старом проекте — удобный способ убрать всё лишнее одной командой, после того как данные перенесены.
Типичные ошибки
- Сервер создан не в той локации. По умолчанию
twcсоздаёт ресурсы вru-1; для Европы явно указывайте--region de-1илиnl-1, а пресет выбирайте из той же локации. - Забыли про внутренние адреса. Приложения, которые обращались к базе по адресу из приватной сети Hetzner (например, 10.0.0.x), после переезда будут стучаться в пустоту. Найдите такие адреса в конфигах заранее:
grep -rn "10\.0\." /etc /var/www. - Почта уходит в спам. Новый IP без PTR-записи и без обновлённого SPF снижает доставляемость. Настройте их до переключения.
- Оплачиваемые «хвосты» в Hetzner. Primary IP, снимки и тома живут отдельно от сервера; проверяйте
hcloud all list --paid. - Перенос «как есть» вместе с проблемами. Образ диска переносит и старые пакеты, и мусор. Переезд — хороший повод развернуть систему заново.
Частые вопросы
Можно ли перенести снимок Hetzner Cloud в Timeweb Cloud?
Напрямую нет: снимки Hetzner не скачиваются. Можно снять образ диска из Rescue System утилитой qemu-img и загрузить его в Timeweb Cloud как собственный образ, но проще и надёжнее перенести данные файлами на чистую систему.
Сохранится ли IP-адрес?
Нет. Адреса принадлежат Hetzner, на новом сервере будет адрес Timeweb Cloud. Заранее снизьте TTL записей DNS и обновите белые списки внешних сервисов, где был указан старый IP.
Какую локацию Timeweb Cloud выбрать вместо Фалькенштайна или Нюрнберга?
Для европейской аудитории — Франкфурт (de-1) или Амстердам (nl-1). Если основная аудитория в России, лучше российские площадки: Санкт-Петербург (ru-1) или Москва (ru-3). Измерьте задержку до тестового сервера из нужных регионов.
Сколько длится простой?
При подготовке по этому плану — минуты: время финальной синхронизации файлов, дампа и загрузки базы плюс обновление DNS с коротким TTL.
Нужно ли сразу удалять сервер в Hetzner?
Нет. Держите старый сервер несколько дней как план отката, но остановите на нём запись данных. Затем удалите сервер и проверьте, что в проекте не осталось платных ресурсов.