HOSTKEY чаще всего выбирают те, кому нужен сервер «как в Hetzner»: в Европе, с выделенным железом или недорогим VPS, но с договором и оплатой в рублях. Ниже — пошаговый план переезда в HOSTKEY и для облачных серверов Hetzner Cloud, и для выделенных серверов из Robot: какую локацию и конфигурацию выбрать, как заказать сервер в панели Invapi или через Terraform, как перенести данные, Storage Box и DNS и как аккуратно закрыть услуги в Hetzner. Общий чек-лист любой миграции — в статье Перенос сервера с Hetzner на другой хостинг.
Кому подходит HOSTKEY и что изменилось в 2026 году
У Hetzner в 2026 году для пользователей из России три независимые проблемы. Первая — договор: с 31 января 2024 года компания не работает с клиентами с российскими почтовыми адресами (письмо клиентам приводил LowEndBox), а российские карты и рубли она не принимает (подробно). Вторая — регулирование: Hetzner не входит в реестр провайдеров хостинга Роскомнадзора, а РКН в 2024–2025 годах ограничивал доступ к сайтам зарубежных хостеров и предупреждал о возможных ограничениях их работы (РБК). Третья — связность: из российских сетей до адресов Hetzner соединения бывают нестабильными (Хабр, ноябрь 2026).
HOSTKEY на российском сайте hostkey.ru принимает оплату в рублях: карты российских банков, банковские переводы и платёжные системы (страница VPS). Среди локаций есть Москва и европейские площадки — Амстердам, Франкфурт, Хельсинки, а также Исландия и США. По набору европейских точек и упору на выделенные серверы это одна из самых близких к Hetzner альтернатив; сравнение с Timeweb Cloud, Selectel и FirstVDS — в обзоре Аналоги Hetzner.
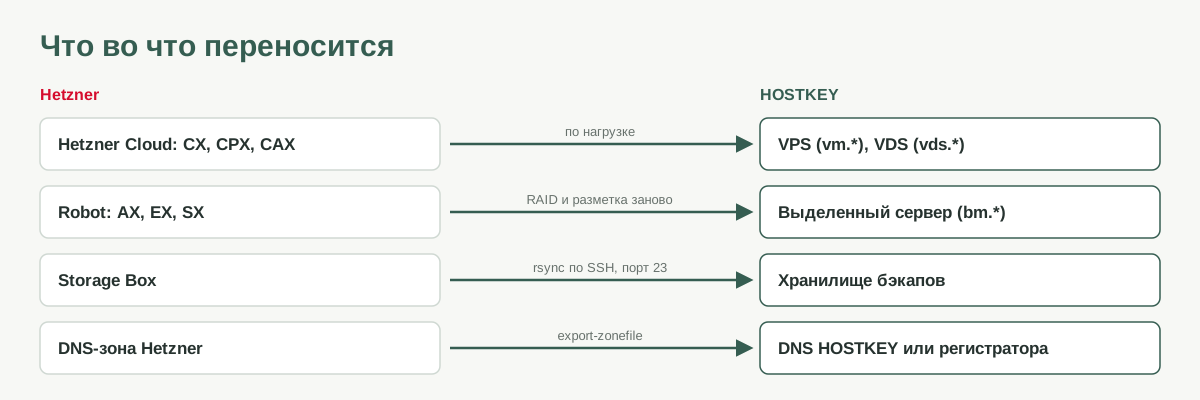
Что выбрать вместо продуктов Hetzner
| Было в Hetzner | Брать в HOSTKEY | На что смотреть |
|---|---|---|
| Hetzner Cloud: CX, CPX, CAX | VPS (пресеты vm.*) | vCPU, RAM, NVMe, тарифный план трафика |
| Hetzner Cloud: CCX (выделенные vCPU) | VDS (пресеты vds.*) | Выделенные ядра под нагрузку |
| Выделенный сервер AX, EX, SX (Robot) | Выделенный сервер (пресеты bm.*) | CPU, число дисков для RAID, порт и трафик, IPMI |
| GPU-сервер | GPU и vGPU (gpu.*, vgpu.*) | Модель GPU, образ с CUDA |
| Локация Фалькенштайн / Нюрнберг | Франкфурт или Амстердам | Задержка до вашей аудитории |
| Локация Хельсинки | Хельсинки | Та же страна, сопоставимая задержка до Санкт-Петербурга |
| Storage Box | Отдельный сервер с большими дисками или S3-хранилище другого провайдера | Бэкапы держите не там же, где основной сервер |
| DNS Hetzner | DNS HOSTKEY (PowerDNS) или DNS регистратора | Перенос всех записей, включая MX и TXT |
Если вы не уверены, нужен ли вам выделенный сервер или хватит VPS, логика та же, что и внутри Hetzner: см. Hetzner Cloud или выделенный сервер.
Шаг 1. Инвентаризация старого сервера
Для облачных серверов список ресурсов и их параметры выгружаются через hcloud (установка — в статье hcloud CLI):
hcloud all list --paid
hcloud server list -o columns=name,type,location,ipv4,volumes
hcloud server describe web-1 -o json > web-1.json
hcloud firewall describe web -o json > firewall-web.json
Для выделенного сервера из Robot API облака не поможет: соберите сведения на самой машине. Особенно важны разметка дисков и RAID — их нужно будет повторить при заказе.
lsblk -o NAME,SIZE,TYPE,FSTYPE,MOUNTPOINT
cat /proc/mdstat                    # программный RAID
pvs; vgs; lvs                       # LVM, если используется
ss -tulpn                           # какие сервисы слушают порты
systemctl list-units --type=service --state=running
crontab -l; ls /etc/cron.d
du -sh /var/www /var/lib/* 2>/dev/null | sort -h | tail
Отдельно запишите настройки сети, которых в HOSTKEY не будет: дополнительные подсети и IP, vSwitch между серверами (vSwitch), правила Robot Firewall.
Шаг 2. Заказ сервера в Invapi
Панель управления HOSTKEY называется Invapi. При заказе выбираются локация, конфигурация (пресет), операционная система, тарифный план трафика и период оплаты. Для выделенных серверов там же задаются конфигурация дисков (RAID) и использование LVM.
- Выберите локацию рядом со старой: для fsn1/nbg1 — Франкфурт или Амстердам, для hel1 — Хельсинки. Если аудитория в России, рассмотрите Москву.
- Подберите конфигурацию по фактической нагрузке старого сервера. Для выделенного сервера сравнивайте поколение CPU, число и тип дисков (NVMe/SSD/HDD) и порт.
- Выберите ту же ОС, что и на старом сервере, или более новую версию того же семейства.
- Добавьте SSH-ключ. Пароль root, если панель его запрашивает, сделайте длинным и после настройки ключей отключите вход по паролю.
- Для выделенного сервера с двумя дисками и более выберите зеркало (RAID 1), если на старом сервере был программный RAID 1 — так вы сохраните прежний уровень отказоустойчивости. Как устроен RAID и как его проверять, описано в справках RAID и Программный RAID Linux.
Развёртывание выделенного сервера занимает больше времени, чем VPS, поэтому заказывайте его заранее, а не в день переезда.
Шаг 2а. Тот же заказ через Terraform
У HOSTKEY есть официальный Terraform-провайдер для российского портала — hostkey-cloud-ru/hostkey-ru (версия 0.2.2 вышла в сентябре 2026 года; для международного портала hostkey.com — отдельный провайдер hostkey-cloud/hostkey-com). Ключ API создаётся в Invapi в разделе «Имя пользователя → API ключи» (документация HOSTKEY) и передаётся через переменную окружения HOSTKEY_API_KEY. Пример по документации провайдера:
terraform {
  required_version = ">= 1.0"
  required_providers {
    hostkey = {
      source  = "hostkey-cloud-ru/hostkey-ru"
      version = "~> 0.2"
    }
  }
}

provider "hostkey" {}

variable "root_pass" {
  type      = string
  sensitive = true
}

resource "hostkey_server" "web" {
  preset_name         = "vm.pico"
  location_name       = "NL"
  os_name             = "Ubuntu 22.04"
  traffic_plan_name   = "3 TB / 1 Gbps VM"
  deploy_period       = "monthly"
  root_pass           = var.root_pass
  ssh_key             = file("~/.ssh/id_ed25519.pub")
  power_state         = "on"
  cancellation_type   = 0
  cancellation_reason = "migration finished"

  timeouts {
    create = "90m"
  }
}

output "main_ipv4" {
  value = hostkey_server.web.main_ipv4
}
Названия пресетов, ОС и тарифов трафика берутся из каталога (источники данных hostkey_presets, hostkey_oses, hostkey_traffic_plans); приведённые значения — пример, сверьте их со своим каталогом. Учтите особенности провайдера, описанные в его документации: заказ сервера платный, развёртывание может занять до 90 минут, смена ОС, пароля или SSH-ключа переустанавливает сервер с потерей данных, а terraform destroy отправляет заявку на отмену услуги (cancellation_type = 0 — в конце оплаченного периода, 1 — сразу). Если реестр Terraform недоступен из вашей сети, используйте зеркало — см. раздел про установку в статье Terraform и Hetzner Cloud.
Шаг 3. Базовая настройка нового сервера
Подключитесь по SSH, обновите систему, создайте пользователя, отключите вход root по паролю и включите файрвол. Порядок тот же, что в статье Первый сервер в Hetzner Cloud. Минимальный набор для Ubuntu:
apt update && apt -y full-upgrade
adduser deploy && usermod -aG sudo deploy
mkdir -p /home/deploy/.ssh && cp /root/.ssh/authorized_keys /home/deploy/.ssh/
chown -R deploy:deploy /home/deploy/.ssh && chmod 700 /home/deploy/.ssh

ufw allow OpenSSH
ufw allow 80/tcp
ufw allow 443/tcp
ufw enable

# после проверки входа под deploy в новой сессии:
printf "PermitRootLogin no\nPasswordAuthentication no\n" > /etc/ssh/sshd_config.d/10-hardening.conf
sshd -t && systemctl reload ssh
В Hetzner Cloud вы, возможно, полагались на Cloud Firewall; на новом месте локальный файрвол становится главной защитой. Если на сервере есть Docker, прочитайте раздел о Docker и ufw в статье Hetzner Cloud Firewall или ufw — опубликованные порты контейнеров обходят правила ufw.
Шаг 4. Перенос данных
Копируйте напрямую со старого сервера на новый. Для больших объёмов запускайте rsync в tmux или screen, чтобы обрыв SSH не прервал копирование.
# на новом сервере
rsync -aHAX --numeric-ids --info=progress2 root@IP_HETZNER:/var/www/ /var/www/
rsync -aHAX --numeric-ids --info=progress2 root@IP_HETZNER:/srv/ /srv/

# базы данных
ssh root@IP_HETZNER "sudo -u postgres pg_dump -Fc appdb" > appdb.dump
ssh root@IP_HETZNER "mysqldump --single-transaction --routines --triggers appdb" > appdb.sql
Первый проход делайте заранее, пока старый сервер работает; в день переключения остановите запись и запустите rsync повторно — он докопирует только изменения. Восстановление баз и перенос контейнеров описаны в статье Перенос сервера с Hetzner.
Данные из Storage Box
Storage Box доступен по SSH на порту 23, поэтому данные можно забрать прямо на новый сервер, без промежуточного компьютера (подробно о протоколах — в статье Hetzner Storage Box):
rsync -a --info=progress2 -e "ssh -p 23" uXXXXXX@uXXXXXX.your-storagebox.de:backups/ /srv/backups-from-hetzner/Если в Storage Box лежат архивы BorgBackup, перенесите репозиторий целиком и проверьте его командой borg check на новом месте. Новое хранилище для бэкапов выбирайте у другого провайдера или хотя бы в другой локации, чем основной сервер.
Шаг 5. Особенности выделенных серверов
- Нет installimage. В Hetzner систему на выделенный сервер ставят через Rescue System и installimage (инструкция). В HOSTKEY ОС устанавливается при заказе или переустановкой из панели; для нестандартных систем есть монтирование ISO через IPMI или KVM (документация HOSTKEY).
- Образ диска не переносится. Разметку и RAID повторите на новом сервере, а данные перенесите файлами. Блочное копирование с одного железа на другое (dd) почти всегда приводит к проблемам с загрузчиком, драйверами и сетью.
- Имена сетевых интерфейсов и шлюз другие. Не копируйте
/etc/netplan,/etc/network/interfacesили файлы systemd-networkd со старого сервера: настройки Hetzner (point-to-point маршрут, дополнительные подсети) у нового провайдера не подойдут. О настройке сети — справки Debian и Ubuntu и systemd-networkd. - Виртуальные машины. Если на выделенном сервере работал гипервизор (Proxmox, KVM), переносите диски ВМ файлами (
qcow2,raw) после остановки машин, а не весь хост целиком. - Проверьте диски сразу после выдачи. Состояние NVMe и SMART посмотрите до переноса данных — см. NVMe SSD в выделенных серверах.
Шаг 6. DNS и переключение
За сутки до переключения снизьте TTL записей A/AAAA до 300 секунд. Если зона обслуживается DNS Hetzner, это делается командой hcloud zone rrset change-ttl --ttl 300 example.ru @ A, а выгрузить все записи можно так: hcloud zone export-zonefile example.ru > example.ru.zone.
Дальше два пути: оставить DNS у регистратора домена или перенести зону в DNS HOSTKEY (в Terraform-провайдере для этого есть ресурсы hostkey_dns_domain и hostkey_dns_record). В обоих случаях перенесите все записи из файла зоны, а не только A: MX, TXT (SPF, DKIM, DMARC, подтверждения сервисов), CNAME, SRV.
- Проверьте сайт на новом сервере через
curl --resolve example.ru:443:НОВЫЙ_IP https://example.ru/. - Остановите запись на старом сервере, сделайте финальный rsync и дамп базы.
- Смените A/AAAA-записи на адрес HOSTKEY, выпустите сертификаты, проверьте логи.
- Попросите поддержку или настройте в панели PTR-запись для нового IP, если сервер отправляет почту.
Шаг 7. Закрытие услуг в Hetzner
Не торопитесь: несколько дней старый сервер — ваш план отката. Потом:
- Hetzner Cloud. Удалите серверы, тома, снимки, Primary и Floating IP; проверьте командой
hcloud all list --paid, что ничего не осталось. - Выделенные серверы. Отмена оформляется в Robot; у выделенных серверов есть сроки расторжения, поэтому подайте заявку заранее и сверьтесь с условиями своего договора. До даты отключения удалите с дисков чувствительные данные.
- Storage Box и прочие услуги отменяются отдельно — проверьте раздел продуктов в аккаунте.
Типичные ошибки
- Сравнили тарифы без учёта трафика, дополнительных IP и лицензий — итоговая сумма оказалась выше.
- Заказали выделенный сервер в день переезда и ждали развёртывания.
- Перенесли сетевые конфиги Hetzner на новый сервер — после перезагрузки сервер пропал из сети. Доступ возвращается через IPMI или KVM-консоль.
- Оставили бэкапы только у нового провайдера, на том же сервере.
- Включили ufw, не разрешив SSH, и закрыли себе доступ. Всегда выполняйте
ufw allow OpenSSHдоufw enable.
Частые вопросы
Можно ли оплатить HOSTKEY российской картой?
Да, на hostkey.ru оплата принимается в рублях: картами российских банков, банковским переводом и через платёжные системы. Доступные способы для вашего аккаунта показываются в панели при оплате.
Какая локация HOSTKEY ближе всего к Hetzner?
Для серверов из Фалькенштайна и Нюрнберга — Франкфурт, для Хельсинки — Хельсинки. Для российской аудитории имеет смысл Москва: задержка будет меньше, чем до любой европейской площадки.
Можно ли перенести выделенный сервер Hetzner образом диска?
Технически можно, но на другом железе такой образ часто не загружается или теряет сеть. Надёжнее установить чистую систему, повторить RAID и разметку и перенести данные rsync и дампами баз.
Есть ли у HOSTKEY аналог Hetzner Cloud Firewall?
Рассчитывайте на файрвол внутри системы (ufw или nftables) как на основную защиту и настраивайте его до открытия сервисов. Дополнительные сетевые возможности конкретной локации уточните в панели Invapi или у поддержки.
Сколько ждать сервер после заказа?
VPS обычно готов быстро, выделенный сервер — дольше; провайдер Terraform закладывает на развёртывание до 90 минут. Заказывайте сервер за несколько дней до переключения.